Мой компьютер и всё, что касаемо его. Вопросы, ответы. 3
- « первая
- ‹ предыдущая
- …
- 10
- 11
- 12
- 13
- 14
- 15
- 16
- 17
- 18
- …
- следующая ›
- последняя »




Материнскую плату какого брэнда лучше взять?
МСИ или Гигабит?
личный опыт подсказывает что оба производителя не фонтан
гигабайты массово сыпались у знакомого в конторе лет 6 назад (эпоха сокета 1156/1366)
а эмсиай летели у нас в конторе в 2008-9 годах (хз какой там был сокет, наверное 775)
не возьмусь рьяно отговаривать но оба этих мамкопада видел лично
может все таки асус или асрок попробовать?
АСУС - говно, как был, так и есть. И многочисленные негативные отзывы и жалобы это подтверждают.
Асрок вообще не знаю, что такое.
"Я за свободу слова любому рот заткну!"

АСУС - говно, как был, так и есть. И многочисленные негативные отзывы и жалобы это подтверждают.
Асрок вообще не знаю, что такое.
если асус - говно, то что тогда остается то?
и что не говно?
у меня в семье 2 пк и у родных еще 2, все на бюджетных асроках
наверное их тоже в сети критикуют, дешевки, бюджетки итд
но все платы отработали своё честно
себе лично пару месяцев как взял новый брэндовый ящик hp с платой соответственно тоже hp
а мой старый ящик живой до сих пор, ему 6 лет, бюджетнейший асрок H61 уже 3й проц переживает (сначала G860, потом i3-3240, сейчас у нового хозяина i5 какой то)
У меня на одном из старых ПК мать Гигабит - ей 13 лет, там всё до сих пор стоит родное и всё отлично работает.
Причём древний процессор Целерон и древняя видеокарта АТИ Радеон на 128 мб спокойно тянут видео всех основных форматов АВИ, МП4, МКВ, 1920х1080.
"Я за свободу слова любому рот заткну!"
У меня на одном из старых ПК мать Гигабит - ей 13 лет, там всё до сих пор стоит родное и всё отлично работает.
Причём древний процессор Целерон и древняя видеокарта АТИ Радеон на 128 мб спокойно тянут видео всех основных форматов АВИ, МП4, МКВ, 1920х1080.
как я понимаю ты давно сам расставил приоритеты и тебе нравится гигабайт
зачем тогда было спрашивать?


Копипаст...
Сам недавно столкнулся с подобным явлением.
Как заблокировать майнерские скрипты на веб-сайтах
Майнеры криптовалют на веб-сайтах стали реальной проблемой. Недавно даже The Pirate Bay начал тестировать такую опцию монетизации. Появились первые сервисы вроде Coinhive, которые агитируют владельцев сайтов устанавливать майнеры и зарабатывать деньги без баннеров и рекламы. По их расчётам, обычный посетитель сайта на среднем ноутбуке генерирует 30 хешей в секунду. Для The Pirate Bay со средним временем сессии 5 минут и месячной аудиторией 315 млн человек это даёт 30×300×315000000 = 2 835 000 мегахешей в месяц.
Если гуманно обращаться с людьми и загружать процессор только на 30%, то остаётся 850 000 мегахешей. Coinhive выплачивает владельцам веб-сайтам 0,00015 XMR за миллион хешей, так что The Pirate Bay мог бы заработать 127,5 XMR ($12 000) в месяц и полностью убить свою репутацию в глазах пользователей.
К сожалению, всё больше сайтов выбирают такой вариант монетизации. Иногда майнерские скрипты проникают на сайты без ведома самих владельцев. Одну такую историю недавно рассказал один из пользователей Хабра. Он случайно обнаружил майнер на маленьком российском сайте по продаже товаров для животных.
Хуже того, злоумышленники начали внедрять скрытые майнеры прямо в расширения для браузеров, так что они могут работать непрерывно, воруя вычислительные ресурсы компьютеры. Например, несколько дней через официальный Chrome Web Store распространялось расширение SafeBrowse с майнером, прежде чем его удалили. Для Firefox вышло два расширения с майнерами.
Естественно, нас подобная перспектива не радует. С точки зрения обычного человека главная проблема — как защититься от этих майнеров, чтобы они не нагружали процессор, не тормозили компьютер и не пожирали электроэнергию.
Пользователи блокировщика рекламы uBlock Origin уже несколько недель обсуждают проблему на GitHub и ведут список вредоносных доменов для блокировки. К сожалению, в последнее время майнерские скрипты начали случайным образом менять домены, так что так просто заблокировать скрипты не получится, если только вы вообще не запретите выполнение JavaScript в браузере.
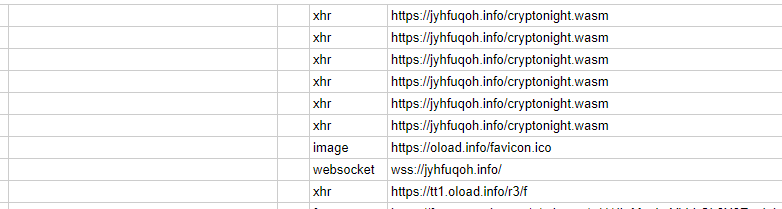
Майнерский скрипт, который использует случайные домены, трудно заблокировать стандартными блокировщиками
Впрочем, скрипты с рандомными доменами пока редко встречаются. От большинства майнерских скриптов можно защититься, если заблокировать в hosts хотя бы самые популярные домены — и поддерживать список в актуальном состоянии, добавляя туда новые домены по мере их обнаружения. Недавно появилась бесплатная программка Anti-WebMiner, которая занимается именно этим: её авторы пополняют список майнерских доменов на GitHub, а сама программа добавляет эти домены в файл hosts.
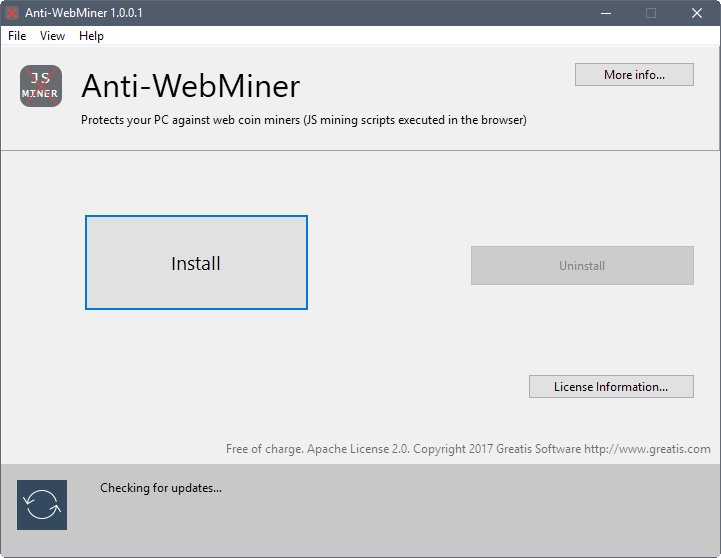
Это можно делать и вручную. На данный момент список включает в себя 16 доменов, в том числе домен вышеупомянутого Coinhive, хотя он и позиционирует себя как легальный сервис для владельцев веб-сайтов:
# Anti-WebMiner Start 1.0 43011
0.0.0.0 azvjudwr.info
0.0.0.0 cnhv.co
0.0.0.0 coin-hive.com
0.0.0.0 gus.host
0.0.0.0 jroqvbvw.info
0.0.0.0 jsecoin.com
0.0.0.0 jyhfuqoh.info
0.0.0.0 kdowqlpt.info
0.0.0.0 listat.biz
0.0.0.0 lmodr.biz
0.0.0.0 mataharirama.xyz
0.0.0.0 minecrunch.co
0.0.0.0 minemytraffic.com
0.0.0.0 miner.pr0gramm.com
0.0.0.0 reasedoper.pw
0.0.0.0 xbasfbno.info
# Anti-WebMiner End
Хотя никто не мешает отредактировать hosts вручную, но с этой утилитой обновлять список доменов и вносить изменения в hosts быстрее и удобнее.
Список «запрещённых» доменов можно также вручную внести в программу-блокировщик рекламы, которой вы пользуетесь.
Есть и другие варианты блокировки майнерских скриптов. Например, расширение No Coin для Chrome (исходный код на GitHub).

Расширение No Coin обнаружило на сайте майнерский скрипт
Это расширение следит за активностью на каждом сайте — и сигнализирует, если на нём обнаружен майнерский скрипт. Такой подход помогает даже против скриптов с рандомными доменами. К тому же, здесь вы можете поместить сайт в белый список, если действительно хотите пожертвовать ему часть процессорного времени. Например, многие пользователи The Pirate Bay в комментариях к новости о тестировании майнерского скрипта высказали мнение, что они не против помочь любимому сайту своим процессорным временем. За прошлый год этот торрент-трекер собрал всего $3500 пожертвований, а через майнерский скрипт может собирать $12 000 в месяц, при этом людям не придётся расставаться с деньгами (по крайней мере, не напрямую). Люди качают здесь варез, бесплатную музыку и фильмы, так почему бы не отдать что-то взамен.
Другое расширение minerBlock для Chrome работает по тому же принципу, что и No Coin. Оно тоже распространяется с открытыми исходниками, так что не придётся беспокоиться, что блокировщик майнеров сам втихую майнит криптовалюту.
Но всё-таки самый надёжный способ заблокировать майнерские скрипты — это установить расширение, которое вообще блокирует выполнение любых скриптов, как NoScript для Firefox.
######
В последнее время всё чаще на сайтах появляется эта зараза.
Думаешь- что это сайт висит так по жОсткому, нагрузка на процессоры взлетает до 100 %.
У меня установлены Safari и Chrome.
Установил Adguard- вроде блокирует майнинг.
пример заблокированой попытки майнинга.


Утилиту CCleaner x32 взломали, в ее составе месяц распространялась малварь.
Специалисты Cisco Talos предупредили о неприятном инциденте, затрагивающем популярное приложение CCleaner, использующееся для оптимизации и «чистки» ОС семейства Windows. По данным исследователей, неизвестные злоумышленники скомпрометировали приложение ещё 15 августа 2017 года, и вплоть до 12 сентября 2017 года вместе с CCleaner распространялась малварь Floxif.
Специалисты рассказывают, что изучая официальную 32-битную версию CCleaner 5.33, они заметили, что приложение связывается с подозрительным доменом. Как оказалось, ответственен за это был вредонос Floxif, работающий лишь на 32-битных системах из-под учётной записи администратора. Малварь собирает все данные о заражённой машине (информацию о системе, запущенных процессах, MAC-адресах сетевых устройств и уникальные ID комплектующих), а затем передаёт их на удалённый сервер злоумышленников. При этом вредонос способен скачивать и запускать дополнительные бинарники, хотя по данным исследователей, ни один заражённый хост так и не подвергся второй фазе атаки, то есть Floxif не загружал дополнительные пейлоады на заражённые устройства.
Эксперты Cisco Talos полагают, что злоумышленники каким-то образом скомпрометировали цепочку поставок Avast, и использовали цифровой сертификат, чтобы подписать вредоносную версию CCleaner 5.33, подменив ею легитимный вариант. Исследователи не исключают, что в данном случае преступникам помогал инсайдер.
Разработчики CCleaner, компания Piriform, которую недавно приобрела Avast, уже подтвердили случившееся в официальном блоге. Они пишут, что заражению подверглись 32-битные варианты CCleaner v5.33.6162 и CCleaner Cloud v1.07.3191.
13 сентября 2017 года была выпущена версия CCleaner 5.34, а также обновление 1.07.3214 для CCleaner Cloud, которые не содержат вредоносного кода. Всем пользователям настоятельно рекомендуется обновиться как можно скорее, так как функции автообновления в CCleaner не предусмотрено.
Представители Avast сообщили, что зараженные Floxif версии CCleaner успели распространиться на 2,27 млн компьютеров (это лишь около 3% пользователей утилиты). Однако в компании полагают, что благодаря вышедшим апдейтам, которые «обезвредили» малварь, пользователи уже в безопасности.
Провериться на заражение можно достаточно просто: нужно найти в реестре HKEY_LOCAL_MACHINE\SOFTWARE\Piriform\Agomo и проверить, содержатся ли там элементы MUID и TCID. Если да – это признак заражения Floxif.
"Я за свободу слова любому рот заткну!"


 Лииииии вирусняка словил ыыыыы


В России, лаборатория лазерного наноструктурирования (совместный проект Российского химико-технологического университета имени Д.И. Менделеева и Фонда перспективных исследований) разработали «вечный» жёсткий диск!
Российские учёные совершили настоящий прорыв – они разработали жёсткий диск, который может хранить информацию около 1 миллиона лет!
При этом информация на современных Blu-ray дисках, по заявлениям производителей, хранится до 60 лет.
Объём этого жёсткого диска пока совсем невелик - всего лишь 25 гб, но в будущем он будет увеличен. В ближайшей перспективе создание диска объёмом 1 Тб.
Секрет долговечности диска заключён в кварцевом стекле, из которого он сделан. Оно не подвергается внешнему воздействию – ему не страшны вода, радиация и даже огонь.
Что касается цены нового "винчестера" - обещают, что после начала массового производства таких дисков из кварцевого стекла их цена будет составлять около 100-150 долларов за штуку.
"Я за свободу слова любому рот заткну!"

Народ. Подскажите, плисс. Переполнился диск С на компе. Объем 84гб, твердотельный. Никаких приложений не ставил, похоже хранилище временных файлов переполнилось. Стандартная очистка диска не помогает. Стоит винда 10. Скажите возможно чайнику самому решить проблему или надо искать толкового компьютерщика.
- « первая
- ‹ предыдущая
- …
- 10
- 11
- 12
- 13
- 14
- 15
- 16
- 17
- 18
- …
- следующая ›
- последняя »
Читайте нас в соцсетях:


Опрос
Последние публикации


На форуме
- Новое оформление сайта
- МТС в ночь на 9.10.2026
- Супер волонтеры в Ангарске!
- почему закрылся рынок "новый"?
- Свадебные фотографы
- Трындельня, или Всё обо всём - 58. [2, 3, 4, 5, 6, 7, 8, 9, 10, 11, 12, 13, 14, 15, 16, 17, 18]
- Прошу посоветовать проктолога
- Вот такая практика... [2, 3, 4, 5, 6, 7, 8, 9, 10, 11, 12, 13, 14]
- Опять БСМП
- Трындельня, или Всё обо всём - 57. [2, 3, 4, 5, 6, 7, 8, 9, 10, 11, 12, 13, 14, 15, 16, 17, 18, 19, 20, 21]
- Глушение GPS
- ближайшая стоянка к автостанции
- Новое оформление сайта
- Трындельня, или Всё обо всём - 58. [2, 3, 4, 5, 6, 7, 8, 9, 10, 11, 12, 13, 14, 15, 16, 17, 18]
- Что я смотрю в данный момент - 7 [2, 3, 4, 5, 6, 7, 8, 9, 10, 11, 12, 13, 14, 15, 16, 17, 18, 19, 20]
- Радиолюбители Ангарска
- Мой компьютер и всё, что касаемо его. Вопросы, ответы - 4 [2, 3, 4, 5, 6, 7]
- почему закрылся рынок "новый"?
- Супер волонтеры в Ангарске!
- ГСК-1 [2, 3, 4, 5, 6, 7, 8, 9, 10, 11, 12, 13, 14, 15, 16, 17, 18, 19, 20, 21, 22, 23, 24, 25, 26]
- а что за чудо светофор при выезде с Декабристов на "автодорогу А"
- У кого есть опыт лечения пролежней [2]
- Прошу посоветовать проктолога
- Свадебные фотографы
Темы новостей на сайте
Статистика
пользователей - 3, гостей - 658
 ангарчанин
Коля1540
Дни рождения


Общий Индекс Доброты ЖА: +497%.
Суточный Индекс Доброты ЖА: +200%.
Наши партнёры


Продолжаем здесь.
Предыдущая ветка: https://liveangarsk.ru/forum/forumy-po-interesam/kompyutery/374692
Живу и радуюсь, и ни одной морщинки на лице! (с)